

AIエージェントは、もはや実験段階のものではありません。企業は、レコードの取得、トランザクションの実行、ドキュメントの振り分け、他のAIエージェントとの連携にAIエージェントを導入しており、多くの場合、人間が介在することなく処理が行われています。助言するAIから行動するAIへのこの移行は、ベンダー審査だけでは対処できない形で、企業のリスクの性質を変えます。
サードパーティAIエージェントのガバナンスとは、外部から提供されるAIエージェントが社内で何にアクセスし、何を実行できるかを定義し、適用し、レビューすることです。同じベンダーのAIエージェントでも、リスクプロファイルは大きく異なる場合があります。そのため、ガバナンスはプロバイダーとの関係という単位ではなく、個々のAIエージェントのアクセス、自律性、権限、潜在的な影響に基づいて、それぞれのAIエージェントに適用する必要があります。
AIエージェントが企業コンテンツを実際にどのように扱うかを考えると、その重要性はより明確になります。BoxのCEOであるアーロン・レヴィ(Aaron Levie)は、コンテンツとAIに関するファイヤーサイドチャットで、「AIエージェントはすべてを見つけます。つまり、5年前に共有され、そのまま放置されていたようなものでも、AIエージェントは見つけ出してしまうのです」と述べています。この現実により、各AIエージェントが実際に何を実行でき、どのデータを使用できるのかというガバナンス上の問いは、標準的なベンダーレビューよりもはるかに緊急性の高いものとなります。
この記事では、AIエージェントの権限を評価する方法、実行中に制御を適用する方法、オブザーバビリティ(可観測性)とガバナンスを区別する方法、複数のAIエージェントによる委任チェーン全体で説明責任を維持する方法、そしてAIエージェントが使用する企業コンテンツをガバナンスする方法について説明します。
サードパーティAIエージェントのガバナンスにおける主なポイント
- AIエージェントのインベントリでは、所有者、目的、導入環境、権限、サードパーティへの依存関係を特定する必要があります
- 信頼できるベンダーであっても、リスクプロファイルが大きく異なるAIエージェントを提供する可能性があります。各AIエージェントを、そのアクセス、自律性、権限、潜在的な影響に基づいてガバナンスする必要があります
- 最小権限はAIエージェントがアクセスできるデータとツールを制限し、最小エージェンシーは監督なしで実行できるアクションを制限します
- オブザーバビリティ(可観測性)はAIエージェントの動作を記録します。一方、ガバナンスは許可される動作も定義し、不正なアクションが発生する前に介入できるようにします
- 承認のしきい値、データ境界、エスカレーションパスは、規程文書に記載するだけでなく、AIエージェントが行動する際に適用することで最も効果を発揮します
サードパーティAIエージェントのガバナンスが重要な理由
ITおよびセキュリティリーダーにとって、サードパーティAIエージェントは従来のベンダーリスクとは異なる問いをもたらします。それは、各AIエージェントが実際に何を実行できるのか、という問いです。公開情報を要約するAIエージェントと、顧客記録を取得したり金融口座を変更したりするAIエージェントでは、リスクが異なります。
また、AIエージェントを非常に効率的にするスピードは、ミスを増幅させる可能性もあります。カスタマーサービスのAIエージェントが1人の旅行者に誤ったフライト情報を提供した場合、その問題は封じ込め可能です。しかし、自律型エージェントが多数のやり取りで同じ誤りを繰り返せば、誰かが気づく前に問題がはるかに広範囲に拡大する可能性があります。実行中に機能する制御によって、その拡大を抑えることができます。
このスピードと規模によるリスクは、単なる量の問題ではありません。BoxのStaff Product Marketing Managerであるバクシ・マルホトラ(Bakhshi Malhotra)は、AIエージェントのセキュリティとガバナンスに関する最近のウェビナーで、「重要な変化は、単にAIを利用する従業員が増えていることではありません。AIシステムに、ユーザーに代わって行動するためのより大きな自律性が与えられていることです。そのため、セキュリティモデルでは、AIエージェントが何を見ることができるかと、何を実行できるかの両方をガバナンスする必要があります」と述べています。アクセスとアクションの両方をガバナンスするというこの考え方こそ、AIエージェントのガバナンスと従来のソフトウェアリスク管理を区別するものです。
コンテンツ、コンプライアンス、オペレーションの各チームにとって、ガバナンスは委任を可能にします。たとえば、AIエージェントが独立してトランザクションを照合し、不一致をフラグ付けする一方で、人間が財務記録への変更を承認することができます。明確な境界を設けることで、チームは説明責任を手放すことなく自動化を活用できます。
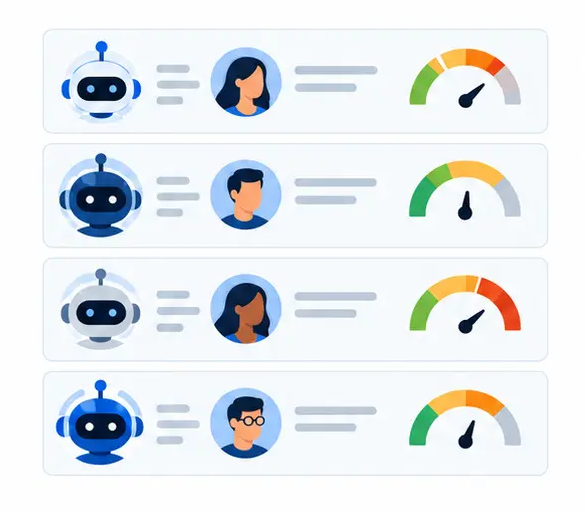
サードパーティAIエージェントのガバナンスにおける中核概念
AIエージェントを特定し、その権限を定義する方法
AIエージェントが重大な結果を伴うプロセスに関与する前に、そのAIエージェントが何者であり、誰が責任を負うのかを記録しておく必要があります。
その記録では、次のような問いに答えられる必要があります。
- 誰がAIエージェントを運用しているか?
- どのようなビジネス目的を担い、どこに導入されているか?
- AIエージェントは、どのシステムとデータにアクセスできるか?
- AIエージェントは、推奨、承認、または独立した実行を行えるか?
- AIエージェントは、マルチエージェントまたはマルチツールの導入環境の一部か?
AIエージェントにおける最小権限と最小エージェンシー
最小権限とは、AIエージェントがタスクを完了するために必要なデータとツールへのアクセスだけを付与することです。最小エージェンシーとは、そのタスクに必要な意思決定権限と実行権限だけを付与することです。たとえば、返金を推奨するよう求められたAIエージェントに、必ずしも返金を実行する権限まで与える必要はありません。
これらの原則は連携して機能します。財務エージェントは、制限されたアクセス権限を使ってトランザクションを照合し、不一致を特定できますが、財務記録の変更には人間の署名を必須とすることができます。境界は、AIエージェントがどこまでアクセスできるかと、見つけた情報を使って何ができるかの両方を反映する必要があります。
AIエージェントのオブザーバビリティ(可観測性)とAIエージェントのガバナンス
オブザーバビリティ(可観測性)は、どのツールをAIエージェントが使用したか、どのように動作したか、どこでエラーが発生したかなど、何が起きたのかをチームが再構成するのに役立ちます。ガバナンスはさらに、許可される動作を定義し、説明責任を割り当て、アクションが境界を越えた場合に介入する方法を提供します。
たとえば、カスタマーサービスのAIエージェントが、指定された金額を超える返金について承認を必要とするとします。オブザーバビリティ(可観測性)では、AIエージェントが事後にしきい値を超えたことを確認できます。強制可能なガバナンス制御であれば、返金が実行される前に、提案された返金を停止したり、承認に回したりできます。
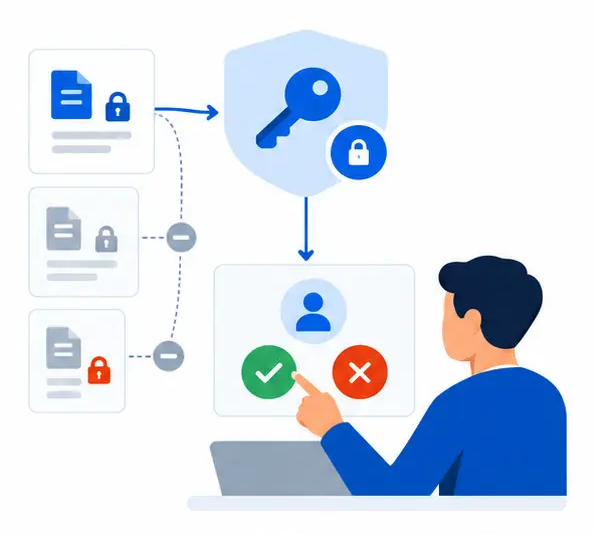
実行中にAIエージェントのポリシーを適用する
AIエージェントがソフトウェアの速度で行動する場合、AIエージェントのガバナンスを定期的なレビューや文書化されたルールだけに依存させることはできません。ビジネスルール、データ境界、承認ゲート、エスカレーションパスは、AIエージェントがアクションを試みる際に機能する必要があります。
実践的なガバナンスサイクルは、5つのステップで構成されます。
- AIエージェントのインベントリ化: 所有者、運用者、目的、環境、依存関係を記録する
- 機能と影響の分類: 自律性、アクセス、権限、潜在的な結果を評価する
- アクセスとエージェンシーの制限: 各AIエージェントに、その業務に必要な権限と意思決定権だけを付与する
- 実行中に境界を適用: 定義された制限を超えるアクションを一時停止、リダイレクト、承認、または停止する
- 監視と再評価: 証拠を保持し、インシデントを調査し、AIモデル、ツール、権限、プロバイダー、目的が変更された場合に制御を見直す
監視によってドリフトを明らかにし、制御が引き続き機能しているかを確認できます。規制対象のプロセスでは、そこで得られる証拠が調査と説明責任にも役立ちます。
複数のAIエージェント間の委任をガバナンスする
1つのタスクが、人間から社内AIエージェントへ、さらにサードパーティAIエージェント、外部ツール、企業システムへと引き継がれる場合があります。各コンポーネントを個別にレビューするだけでは、誰がアクションを承認したのか、またそのアクションがどのように発生したのかを完全には説明できません。
信頼と権限は、そのチェーンに沿って自動的に引き継がれるべきではありません。社内AIエージェントが複数のシステムにアクセスできる場合でも、委任された1つのステップを処理するサードパーティAIエージェントには、そのステップに必要なコンテキストと権限だけを付与する必要があります。ガバナンスでは、異なるプロバイダーが運用する環境を含め、ワークフロー全体でID、権限、説明責任を追跡する必要があります。
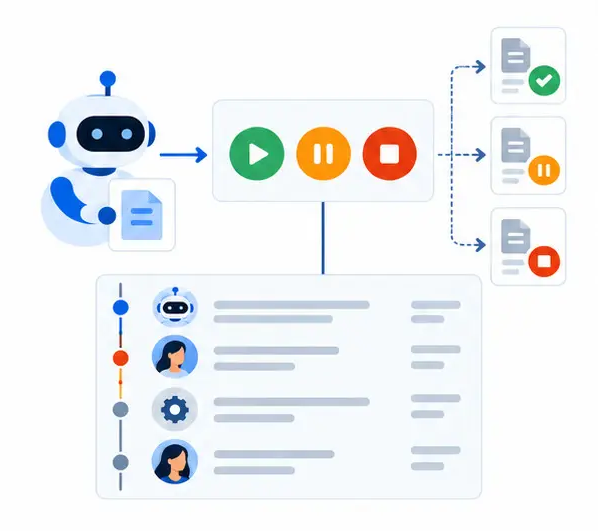
BoxがAIエージェントの使用するコンテンツをガバナンスする方法
Boxの考え方は、AIエージェントのガバナンスにおける重要な要素、すなわちAIエージェントがアクセスできる企業コンテンツと、そのコンテンツを使って開始できる業務を制御することに重点を置いています。AIエージェント単位の認可とランタイム制御は引き続き必要ですが、ドキュメント、権限、ワークフロー、保持要件が把握されていなければ、それらを責任ある形で適用することはより困難になります。
Box Hubsは、コラボレーションやビジネスプロセスで使用される企業コンテンツのための、ガバナンスされた場所を提供します。そのアクセス制御は、ユーザー、そのファイル、フォルダに直接結び付いているため、誰かの代理で行動するAIエージェントは、その人自身がアクセスできないものにはアクセスできません。このデフォルト設定は最小権限の原則に直接対応しています。AIエージェントのコンテンツアクセスは、構築時に別途付与されたより広範な権限ではなく、そのAIエージェントが代行する人間と同じ権限モデルによって制限されます。
Box Shieldは、アクションガードレールや、AIエージェントが触れたコンテンツに対して実際に何を行ったのかを把握するために必要な監査証跡など、コンテンツに重点を置いたセキュリティ制御によって、この境界を拡張します。Box Governanceは、人が手作業で作成したドキュメントだけでなく、AIエージェントが作成するセッションとアウトプットにもリテンションスケジュールとリーガルホールドを適用します。
企業ドキュメントを扱うタスクでは、Box AIがAI支援による業務とBox内のコンテンツを接続します。カスタムエージェントは、特定のコンテンツ、指示、対象ユーザーにスコープを限定できるため、タスクによってAIエージェントが閲覧できる範囲が意図せず拡大することを防げます。
別のプラットフォームで稼働するサードパーティAIエージェントがBoxから情報を取得する必要がある場合、Box MCPサーバーを使用することで、AIエージェントに独自の常設権限を付与するのではなく、リクエストしたユーザーの既存の権限を継承させることができます。これにより、あるステップが外部のAIエージェントやツールに引き継がれただけで、権限が拡大することを防ぎます。
プロセスに人間の参加が必要な場合、Box Automateは承認ステップをワークフローに直接組み込み、推奨が実行アクションになる前に承認のために一時停止できます。Box Signは、その結果となる署名を取得できます。Box PlatformとAPIは、コンテンツをより広範なAIエージェントやアプリケーションのワークフローに接続しますが、そこでもAIエージェントのID、権限、許可されるアクションを定義する必要があります。したがって、Boxのコンテンツ制御とワークフローは、企業のガバナンス設計の一部を構成できますが、すべてのサードパーティAIエージェントや外部ツールに対応する汎用的なランタイム制御プレーンと見なすべきではありません。
サードパーティAIエージェントのガバナンスに関するよくある質問
サードパーティAIエージェントとは?
サードパーティAIエージェントとは、企業の外部から提供または運用され、利用可能にされたデータ、ツール、システムを使用してタスクを実行するAIエージェントです。そのガバナンス要件は、単にプロバイダーがベンダーレビューに合格したかどうかではなく、実際のアクセスと権限によって決まります。
ベンダー審査だけでAIエージェントをガバナンスするには十分ですか?
いいえ。ベンダー審査では、プロバイダーのセキュリティ、コンプライアンス、データ処理慣行などを評価しますが、同じプロバイダーのAIエージェントでも、権限やもたらす結果は大きく異なる場合があります。重大な結果を伴う各AIエージェントには、それぞれ定義された目的、所有者、境界、制御が必要です。
最小権限と最小エージェンシーの違いは?
最小権限は、AIエージェントがアクセスできるデータ、システム、ツールを制限します。最小エージェンシーは、AIエージェントが自ら判断または実行できる内容を制限します。AIエージェントは、記録をレビューするためのアクセスは必要でも、その記録を変更する権限までは必要ない場合があります。
AIエージェントのガバナンスはオブザーバビリティ(可観測性) とどう違いますか?
ガバナンスは許可される動作を定義し、AIエージェントの権限を超える前にアクションを承認、停止、またはリダイレクトするための制御を提供します。一方、オブザーバビリティ(可観測性)は、ツールの使用やエラーなど、AIエージェントの動作を記録し、説明します。
AIエージェントはいつ人間の承認を必要としますか?
アクションが重大な結果を伴い、自律的に実行するメリットが追加リスクに見合わない場合、人間による承認が有効です。例として、財務記録の変更や、承認しきい値を超える返金があります。適切な境界はプロセスによって異なります。
AIエージェントのインベントリに何を含めるべきですか?
AIエージェントのインベントリでは、所有者、運用者、ビジネス目的、導入環境、アクセス可能なシステムとデータ、利用可能なアクション、サードパーティへの依存関係を特定する必要があります。また、そのAIエージェントが他のAIエージェントやツールに業務を委任できるかどうかも記録する必要があります。
社内AIエージェントの権限は、それが呼び出すサードパーティAIエージェントにも引き継がれますか?
いいえ。委任によって、社内AIエージェントのすべてのアクセス権限や権限が自動的に移転されるべきではありません。受け取るAIエージェントには、割り当てられたステップを完了するために必要なコンテキストと権限だけを付与し、チェーン全体で説明責任を維持する必要があります。
AIエージェントの制御は、いつ再評価すべきですか?
AIエージェントのAIモデル、ツール、権限、プロバイダー、またはビジネス目的が変更されたときに、制御を再評価する必要があります。継続的な監視によって、期待とは異なる動作が明らかになり、調査が必要になる場合もあります。
コンテンツガバナンスはAIエージェントのランタイムガバナンスの代わりになりますか?
いいえ。コンテンツガバナンスは、情報へのアクセス、保持、コンテンツ関連のワークフローを制御するのに役立ちます。一方、AIエージェントのランタイムガバナンスは、AIエージェントがシステムをまたいで行動する際に何を実行できるかを扱います。AIエージェントが企業コンテンツを使用して重大な結果を伴うアクションを推奨または実行する状況では、その両方が必要です。
関連コンテンツ
- エージェンティックガードレール: AIガバナンスの次なる段階は「制御」
- AIエージェントのセキュリティ: Box Agentのガードレールでイノベーションを妨げずに制御を実現
- AIのためのデータガバナンス: フレームワークとベストプラクティス
- BoxがMicrosoft Agent 365のローンチパートナーに: セキュアでガバナンスが強化されたAIエージェントを提供
このブログは Box, Inc 公式ブログ(https://blog.box.com/)2025年10月14日付投稿の翻訳です。
著者: Ferdison Cayetano, Content Writer at Box
原文リンク: https://blog.box.com/governing-third-party-ai-agents
