

私は10年以上にわたり、取締役会にサイバーセキュリティについて説明してきました。そして、その対話は毎回、同じ3つの質問に行き着きます。
- 私たちのリスクは何か?
- それに対して何をしているのか?
- その対策は十分なのか?
最初の2つには比較的簡単に答えられます。常に最も難しいのは3つ目です。これに答えるには、安全対策がどれほどうまく機能しているかだけでなく、会社が実際にどの程度リスクにさらされているかを測定する必要があるからです。長い間、私が会議に持ち込んでいた数字は、実質的に2つ目の質問にしか答えていませんでした。
こうしたKPI(重要業績評価指標)、つまりプログラムの運営状況を測る指標は、大部分がグリーン、一部がイエローで、時折レッドになっていました。どれもセキュリティチームが仕事をしている証拠ですが、会社がセキュリティリスクを軽減するために十分なことをしているかには直接答えていません。数年前、私はチームの報告をKRI(重要リスク指標)に切り替え始めました。その結果、取締役会での議論は改善しました。
 Box 最高情報セキュリティ責任者(CISO)
ヘザー・セイラン(Heather Ceylan)
現在、Boxでは次の段階へ進み、KRIプログラムを真にリスクエクスポージャに基づくものへと進化させています。そして、最も難しかった部分は、実は指標そのものとはほとんど関係がありませんでした。
KPIはチームを測り、KRIはリスクを測る
この違いは、取締役会で実際にどう現れるかを見るまでは学術的に聞こえるかもしれません。KPIは、修復までの平均時間、パッチ適用のSLA達成率、エンドポイントのカバー率、フィッシング訓練の失敗率など、セキュリティ向上のための取り組みが機能しているかを示します。これらの数字は不可欠であり、現在もすべて追跡しています。チームを管理し、制御が機能しているかを知るためのものです。
しかし、グリーンのKPIが並ぶのは、リスクのシグナルではありません。私のキャリアでは、多くのCISOが同じような報告を繰り返すのを見てきました。「重大な脆弱性の95%をSLA内に修正した」というのは優れた運用指標です。しかし、残る5%がインターネットに公開されたシステム上にあり、すでに悪用されているのか、そもそもSLAが適切なのかは取締役には分かりません。KPIが制御のパフォーマンスを測る一方、取締役会が知りたいのは、会社がどれだけリスクにさらされており、その程度が縮小しているのか拡大しているのか、ということです。KRIはその問いに答えるためにあります。
そこで私は、取締役会への報告をKRI中心に切り替え、KPIは本来あるべき場所、すなわちチームと関係者のためのプログラム内部に残しました。
制御からエクスポージャへ
Boxに入社して以来KRIを報告してきましたが、第一世代の指標は、すでに数字が手元にあるという理由で制御の測定に偏り、KPIに似ていました。現在は、よりエクスポージャに基づく指標へ進化させています。各指標について「これは抱えているリスクを測っているのか、それともリスクを追いかける努力を測っているのか」と問いかけます。後者ならKRIの衣をまとったKPIであり、チームの管理に戻します。
この移行を加速させた要因は2つあります。
- 悪用までの猶予期間が短縮しています。脆弱性の公開から攻撃に利用されるまでの期間が短いため、「SLAを達成した」ことが事実でも、脆弱性が数日間悪用可能だったという状況が生じます。
- AI支援による開発では、チームの人員増加より速くコードや設定が生成されます。そのため、単純な件数に基づく指標は自然に増大します。私たちは割合や密度に基準を置き直し、処理量ではなくセキュリティ態勢を反映させています。
フレームワークの構成
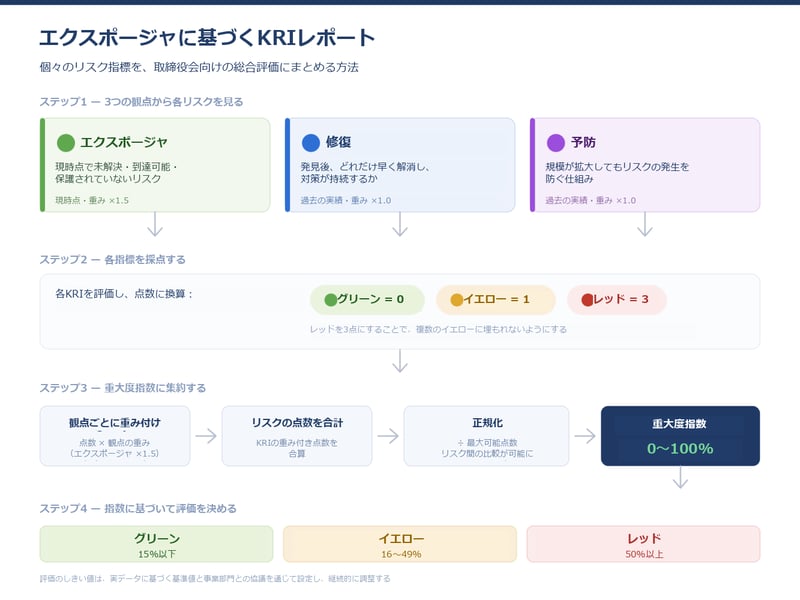
このフレームワークは、企業の各サイバーセキュリティリスクを3つの観点から捉えます。
- エクスポージャ: 現在の状態です。今この瞬間に何がオープンにされ、到達可能で、保護されていないかを示します。四半期末時点のスナップショットであり、現在どれほどのリスクを抱えているかを答えるため、取締役会が最も重視する観点です。
- 修復の速度と品質: 過去を振り返る観点です。問題を発見した後、どれほど迅速に解消し、その修正が持続するかを見ます。速度だけでは十分ではありません。長続きしない修正は繰り返し発生するエクスポージャになります。
- 予防: 構造的な観点です。事業が拡大してもエクスポージャの発生を防ぐ上流の制御です。AIによってアウトプット量が人員を上回るとき、予防が機能するかどうかが重要になります。
私たちはこの3つの観点を、脆弱性へのエクスポージャ、クラウドの設定ミス、第三者の侵害、不正アクセス、ソーシャルエンジニアリングから、AIエージェントや実行の制御という新たな領域まで、約10種類の企業リスクに適用しています。それぞれにAI時代のエクスポージャを明示的に示す指標を少なくとも1つ設けています。「AIリスク」を別枠で付け足すのではなく、既存のリスクの捉え方に組み込むのです。
各観点の指標を例で説明します。
- エクスポージャでは、パッチ適用のSLA達成率を、時間で重み付けした重大なエクスポージャの指標に置き換えています。四半期末時点で未解消の重大度「緊急」「高」の脆弱性について、未解消の期間に現在の悪用可能性を掛け、合計を件数で割ります。この値は本当に危険な問題が放置されると上がり、悪用可能な問題を迅速に解消すると下がります。SLAを形式的に達成したかどうかとは独立して動くことが、この指標の存在理由です。
- 修復品質では、再発率を追加しています。四半期中に解消した問題のうち、以前に実質的に解消したものと同じ弱点の種類、同じコンポーネントに該当する割合です。低ければ修正が長持ちしており、高ければ症状に対処しているだけです。速度の指標だけではこれは見えません。
- 予防では、マージ前の検出率を追加しています。コードがマージされる前に上流のゲートで検出できた欠陥の割合であり、本番環境に流出して後から見つかるものとは区別します。これはカバー率ではなく結果の指標です。スキャナーを何台有効にしたかではなく、エクスポージャになる前に問題を本当に阻止できているかを測ります。AI生成分も含め、パイプラインを通るコードが増えても、予防が追いついているかを正しく示します。
スコアリング
3つの観点と主要リスクにまたがる指標を用意したら、取締役会が一目で理解できる形にまとめる必要があります。ここで多くのリスク管理プログラムは整合性を失います。十数個の指標を1色にまとめると、四半期ごとに主観的な判断が混じり、色が一貫した意味を持たなくなるからです。
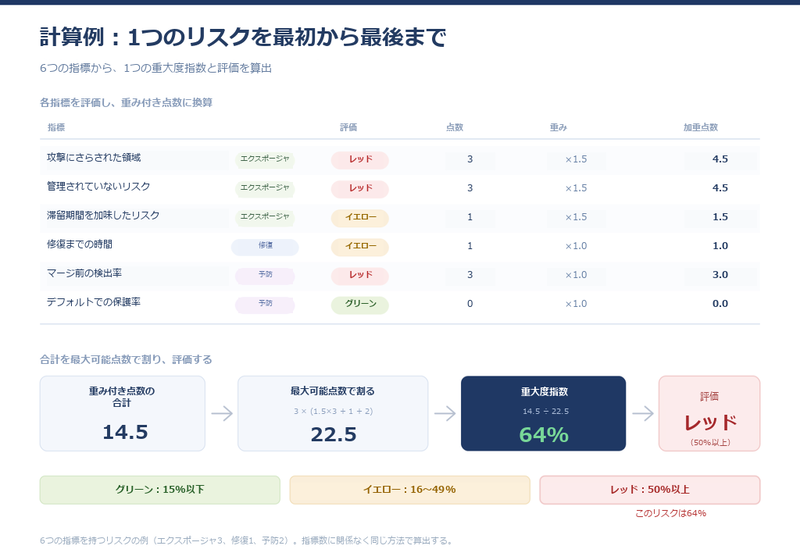
私たちの集約方法は、設計上、決定論的です。判断は1段下のしきい値設定に置きます。しきい値が決まれば、同じインプットは常に同じ色になります。各指標をグリーン・イエロー・レッドの0・1・3点とし、レッドの点数を意図的に大きくしています。単純平均では複数のイエローが1つのレッドを上回る可能性がありますが、現在悪用可能なエクスポージャは平均で打ち消すべきものではありません。さらに観点ごとに点数を重み付けし、現在のリスク状態が同色の修復・予防指標より強く反映されるよう、エクスポージャには1.5倍の重みを付けています。
このようなフレームワークを実装する方に、最近取り組んだ重要な点をお伝えします。重み付けした点数の合計は生のスコアですが、リスク間で比較できません。8指標のリスクは、5指標のリスクより、指標が多いという理由だけで高得点になり得ます。そこで各リスクの点数を、そのリスクが取り得る最大点で割り、0〜100%の深刻度指数に変換します。5指標でも9指標でも同じ尺度になります。この正規化によって、15%以下をグリーン、16〜49%をイエロー、50%以上をレッドと評価できます。
評価を決める指数への正規化については、一般的な考え方とは異なる立場を取っています。サイバーリスクを年間の予想損失額(ドル)に換算する手法があります。CFOに伝わりやすい魅力は理解できます。しかし、定量化したリスクを取締役会や経営陣に示すと、議論はいつも金額そのものに集中します。損失見積もりや発生確率が争点となり、モデルの仮定やインプットの検証に時間が費やされ、本来説明すべきエクスポージャが手つかずになります。実際のリスクではなく計算方法の議論になるのです。
深刻度指数は違います。範囲が明確で透明性があり、誰でも確認できる指標に直接さかのぼれます。あるリスクが67%なのは3つの指標がレッドだからであり、AIモデルが損失分布を推定したからではありません。取締役会に数字は示しますが、数字が議論を占有するのではなく、議論の出発点になります。中心にあるのはエクスポージャ、その変化の方向、レッドに対して何をするかです。指数は取締役会に、どのリスクに時間を使い、それぞれが適切な方向に進んでいるかを示し、その役割を終えます。
最も難しいのは指標ではない
指標を定義する技術的な作業は簡単な部分でした。それに伴うカルチャーの変化は、予想以上に困難でした。
セキュリティチームはレッド指標を「自分たちの管理する何かがうまくいかず、修正責任がある」と読むよう訓練されています。KPIならその通りで、パッチSLAがレッドならチームが目標を逃したことを意味します。しかしエクスポージャは違います。レッド指標は、誰かの仕事ぶりを評価するものではない理由で、会社が現実のリスクを抱えていることを示す場合があります。ベンダーが欠陥を公表した、実際に悪用されているCVEが完全には制御できないシステムに見つかった、新たな攻撃手法が未整備の制御を上回った、といったケースです。
新しい指標をチームに浸透させる過程では、レッドを個人の失敗と捉え、説明して取り繕うか週末までに解消しようとする反射的な反応がありました。分析担当者は、自分の仕事を測っていない指標で評価されているように感じることがあります。時間をかけ、何度も繰り返し伝えることで、チームはレッドのエクスポージャKRIが非難ではないと理解するようになりました。リスクを表面化させ、経営陣が把握して対応を決められるようにする、まさにプログラム本来の仕事です。目標はグリーン一色の取締役会資料ではありません。時にはレッドになるべき指標こそ価値が高く、それを率直に伝えられるチームは、きれいなスライドより価値があります。
ほかにもいくつか学んだことがあります。
- グレーを正当な答えとして認めること。機能が成熟途上でデータがまだない場合、正しい報告は初期値のグリーンではなくグレーです。資料を完成したように見せたくても、安心感を与える色で隠すより、カバー範囲の不足を可視化する方がよいのです。
- ベースラインを設定すること。実際の環境で1〜2四半期、数字の推移を観察しなければ適切なしきい値を設定するのは難しいため、急がないでください。自社のリスク許容度を正しく反映したしきい値の方が重要です。
- 継続的な調整を前提にすること。しきい値の設定は一度限りではありません。全体がレッドなら低すぎ、全体がグリーンなら高すぎる可能性があります。どちらも尺度がリスクを適切に区別できていない兆候です。しきい値は自社のリスク許容度を表すため、正しく設定するにはセキュリティと事業部門との継続的な対話が必要です。セキュリティだけで線を引くべきではありません。
この仕組みを構築するなら、指標の作成には1四半期かかるでしょう。レッドのエクスポージャ指標が自分たちの仕事への評価ではないとチームに理解してもらうには、もっと時間がかかります。しかし、その価値はあります。
10年たった今も、私は同じ3つの質問を受けます。違うのは、「十分な対策をしているか?」と取締役に問われたとき、実際に何がオープンにされ、到達可能なのかまでさかのぼって答えられることです。そして答えが「いいえ」なら、そう伝えられます。
関連コンテンツ
- 最も安全なAIチームほど、セキュリティインシデントを多く報告する理由
- AIシステムにおける「安全」の意味を捉え直す
- データ分類がコンテンツ保護ライフサイクルを強化する
- AIのためのデータガバナンス: フレームワークとベストプラクティス
このブログは Box, Inc 公式ブログ(https://blog.box.com/)2025年10月9日付投稿の翻訳です。
著者: Heather Ceylan, Chief Information Security Officer at Box
原文リンク: https://blog.box.com/green-dashboards-real-exposure-kri-framework-you-can-build
