

ChatGPT、Claude、またはカスタムMCPクライアントをBoxアカウントに接続したことがあるなら、「ダウンロードをブロックしている限り安全だ。AIエージェントはファイルを外部に持ち出せない」と考えたことがあるかもしれません。
現実はそれほど単純ではありません。AIエージェントは、ファイルを外部に流出させるためにダウンロードする必要はありません。AIエージェントが文書をプレビューできれば、その内容を読み、理解し、中身を再現できます。データ損失防止の観点では、LLMがコンテンツを読み取ることは、機能的にはダウンロードすることと同じです。既存の統合制限がダウンロードの境界で止まった瞬間に、そこにギャップが生まれます。
今、この問題が重要な理由
企業のワークフローは、何千人もの人間のユーザーを中心とする世界から、すべてのユーザーが複数のAIエージェントを伴う世界へと移行しつつあります。IDCは、2028年までにAIを活用する企業のおよそ70%が、複数のツールと複数のAIエージェントで構成されるアーキテクチャを運用すると予測しています。これは、人間を前提として設計されたガバナンスの考え方では想定されていなかった規模の変化です。
構造的な問題は次のとおりです。人間による不正利用からコンテンツを守ってきた制御は、クリック、ダウンロード、監査ログを前提に設計されていました。AIエージェントはクリックしません。APIを呼び出し、テキスト表現を読み取り、数秒のうちにユーザーに代わって質問に回答します。AIエージェントが何をダウンロードできるかを制御することと同じくらい、何を読み取れるかを制御することが重要になっています。そして、その制御は後付けではなく、同じレイヤで適用されなければなりません。
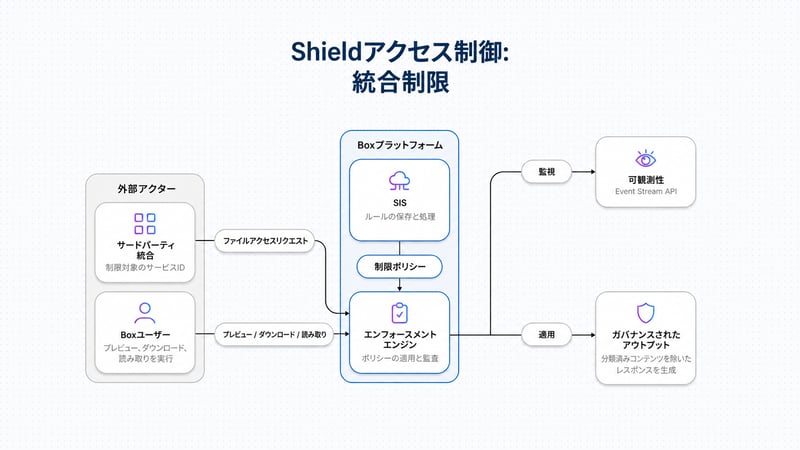
アーキテクチャを段階ごとに解説
分類ベースのアクセスポリシーは、Box Shieldの統合制限セキュリティ制御を拡張し、新たにReadアクションを追加します。Readアクションは、リクエスト時に各ファイルの分類に照らして評価されます。以下では、エンドツーエンドで何が起こるのかを段階ごとに、それぞれのセキュリティチェックポイントとともに説明します。
A. Boxユーザーが接続済み統合を通じてアクセスを開始
Boxユーザーが、接続済みのサードパーティ統合を通じてアクションを開始します。統合はファイルリクエストをBoxに送信し、外部のserviceIdによって自身を識別します。Boxは統合のserviceIdを評価し、要求されたアクションを許可するか、ブロックするか、監視するかを判断します。
B. Box Platform: SISがルールを保持
Shieldのルールストア(SIS)は、管理者が設定したすべてのアクセスポリシーにおけるSingle Source of Truth(信頼できる唯一の情報源)です。管理者が分類ベースのアクセスポリシーを作成すると、DownloadとReadの切り替え、スコープ(block-all-exceptまたはallow-only)、統合のリストがここに保存されます。SISは、各アクションの適用モード(enforceまたはmonitor)も個別に保持します。
C. Box Platform: エンフォースメントエンジンが判断
接続済み統合からのすべてのファイルアクセスリクエストは、エンフォースメントエンジンに到達します。エンフォースメントエンジンはファイルの現在のデータ分類を取得し、そのデータ分類に適用される制限ポリシーをSISで参照して、呼び出し元のserviceIdをDownloadとReadの各スコープに対して個別に評価します。ポリシーは、Boxユーザーだけではなく、接続済み統合のserviceIdを評価します。ユーザーがコンテンツに直接アクセスする場合、ブロック対象となる制限付き統合のserviceIdはありません。ユーザーが接続済み統合を通じて操作する場合、その統合はRead制限によって停止できます。DownloadとReadは同じ制御上で個別に切り替えられる2つのアクションです。そのため管理者は、すべての統合による「機密」コンテンツのプレビューをブロックしながら、特定のリストに対してダウンロードを許可するといった設定や、その他の任意の組み合わせを設定できます。
D. 可観測性: すべての判断をログに記録
許可、ブロック、ブロックされるはずだった判断(monitorモード)はすべて、アプリケーションID、アプリケーション名、アクションタイプ(downloadまたはread)、適用モード、ファイルID、ユーザー、タイムスタンプとともにEvent Stream APIへ送信されます。管理者は、自ら追加の計測を実装することなく、両方のアクションカテゴリにわたる制限アクティビティを完全に可視化できます。
E. ガバナンスされたアウトプット: 呼び出し元が実際に受け取るもの
Read制限が適用されると、統合には分類済みコンテンツが取り除かれたレスポンスが返されます。部分的な回答は返されません。テキスト表現も取得できません。呼び出し元はファイルが存在すること自体は確認できます(現時点ではメタデータは引き続き返されます)が、そのコンテンツを取り込むことはできません。
アーキテクチャ図
企業でのシナリオ
中堅の金融サービス企業を想像してください。コンプライアンス担当は、すべての案件文書がM&Aフォルダに格納された時点で「機密」に分類します。案件担当のアナリストは、公開情報の調査をより迅速に要約するため、接続済み統合としてChatGPTを使用してBoxアカウントにアクセスします。
分類ベースのアクセスポリシーがない場合、アナリストはChatGPTプラグインを開き、M&Aフォルダ内の文書を要約するよう依頼できます。ChatGPTはプレビューエンドポイントを呼び出し、テキスト表現を受け取り、対象企業の非公開の財務情報を簡潔な2段落の要約として返します。ファイル自体は一度もダウンロードされていません。しかし、そのコンテンツはAIモデルのコンテキストに取り込まれています。
分類ベースのアクセスポリシーを適用している場合、同じリクエストはエンフォースメントエンジンに到達し、「機密」のアクセスポリシーと照合され、readレイヤでブロックされます。ChatGPTはファイルにアクセスできないと回答します。そして、Boxプレビューで開く、または生のファイルを取得するという2つの回避策を提示します。しかし、どちらも同じエンフォースメントエンジンを通過するため、いずれも失敗します。アナリストは引き続き公開情報の調査にAIエージェントを利用できます。一方、M&Aコンテンツはコンプライアンス境界の内側に留まります。
企業が確認すべき質問
- 現時点で、Boxテナント内の「機密」ファイルを過去にプレビューしたことのあるサードパーティ統合を特定できますか?
- ユーザーが明日、新しいAIエージェントを接続した場合、分類済みコンテンツの読み取りに対するデフォルトの姿勢は「許可」ですか、それとも「拒否」ですか?
- 統合ポリシーでは、DownloadとReadを別々のアクションとして区別していますか、それとも1つのアクションとして扱っていますか?
- 統合のIDを紐付けた状態で、すべてのread判断(ブロック、許可、監視)を監査できますか?
ほとんどの企業では、このうち少なくとも2つに対する率直な答えは「まだできていない」でしょう。分類ベースのアクセスポリシーは、そのすべてに直接対応します。Readは独立した正式なアクションです。Read制限はデフォルトでオフになっているため、既存のポリシーが知らないうちに変更されることはありません。すべての判断は統合のIDとともにログに記録されます。そして、すでに信頼している同じデータ分類が、制御の適用を駆動します。
ガバナンスを確立することで実現できること
Readが分類レイヤでガバナンスされるようになったことで、以下を安全に実行できます。
- Box MCPサーバーをより多くの部署に展開しながら、「機密」および「社内限り」のコンテンツを自社のルールの範囲内に維持できます
- アプリごとにポリシーを書き直すことなく、新しいAIエージェントが登場するたびに承認できます。統合を適切なShieldリストに追加すれば、分類ベースのルールが自動的に適用されます
- まずmonitorモードで導入できます。特定のデータ分類に対してRead制限をmonitorで実行し、誰がブロック対象になるかを確認してから、準備が整った時点でenforceに切り替えられます。
- 同じIDとデータ分類の組み合わせのパターンをEvent Streamのコンシューマーに拡張し、SIEMでユーザーアクティビティと同じ方法でAIエージェントのアクティビティを確認できます
要点
分類ベースのアクセスポリシーは、既存のダウンロード制御を包むだけのラッパーではありません。統合制限の適用経路を再構築し、Readを独立してガバナンスできる正式なアクションとして扱い、企業がすでに信頼しているデータ分類に紐付けるものです。1つの制御、2つの独立した切り替え、すべての判断をログに記録し、プレビュー、検索、テキスト表現を経由した回避経路もありません。これが、企業規模でAIエージェントをガバナンスするということです。
関連コンテンツ
- AIエージェントのセキュリティ: Box Agentのガードレールでイノベーションを妨げずに制御を実現
- Box Shield Proの提供を開始し、エージェント型AIによるフリクションレスなコンテンツセキュリティを実現
- データ分類がコンテンツ保護ライフサイクルを強化する
- Box、企業コンテンツ全体で稼働するAIエージェントを保護する新たな制御機能を発表
このブログは Box, Inc 公式ブログ(https://blog.box.com/)2025年9月30日付投稿の翻訳です。
著者: Bakhshi Malhotra, Product Marketing Manager, Box
原文リンク: https://blog.box.com/securing-ai-agent-access-inside-architecture-classification-based-access-policy-box-shield
